
Ratgeber · Sicherheit · · 8 Min. Lesezeit
Sicherheit durch eigene KI: Welche Risiken entfallen und welche neu dazukommen
Eine eigene, lokal betriebene KI beseitigt die Risiken, die beim KI-Anbieter liegen: Zugriff des Anbieters auf Eingaben, Training mit deinen Daten, Übertragung in Drittländer[4][5]. Andere Risiken bleiben: Prompt Injection funktioniert bei lokalen Modellen genauso, weil Sprachmodelle nicht zwischen Anweisungen und sonstigem Text unterscheiden[4][9]. Neu in deine Verantwortung kommen Modelldateien aus fremden Quellen, Updates und Server, die nicht offen im Internet stehen dürfen[7][8].
Von Janni A. Yahya · Rechts- und Preisstand 18.11.2026
Inhalt · 9 Abschnitte
Wie ist die Sicherheitslage, und wo betreiben Unternehmen ihre KI?
Das BSI zählte im Berichtszeitraum Juli 2024 bis Juni 2025 durchschnittlich 119 neue Schwachstellen pro Tag, rund 24 Prozent mehr als im Vorjahreszeitraum. Rund 80 Prozent der angezeigten Angriffe, etwa mit Ransomware, trafen kleine und mittlere Unternehmen[1]. Im Lagebericht 2026 (Juli 2025 bis Juni 2026) sind es bereits 160 neue Schwachstellen pro Tag, 35 Prozent mehr als im Vorjahr, und das BSI stuft die Lage erstmals als „angespannt bis kritisch“ ein[2]. Gleichzeitig führen Unternehmen KI ein, meist in der Cloud.
Wo Unternehmen ihre KI betreiben
Unternehmen, die KI bereits nutzen, und Unternehmen, die die Einführung planen. Repräsentative Befragung von 505 Unternehmen ab 20 Beschäftigten, Juni und Juli 2026.
- KI-Nutzer
- KI-Planer
Daten als Tabelle
| Wert | KI-Nutzer (%) | KI-Planer (%) |
|---|---|---|
| Überwiegend externe Cloud | 54 | 29 |
| Vor allem eigene Server | 23 | 35 |
| Kombination | 20 | 32 |
Quelle: BSI und TÜV-Verband (Befragung durch forsa) [3] · Stand Feldzeit 22.06. bis 31.07.2026
Die Studie von BSI und TÜV-Verband sieht darin ein „Streben nach mehr Kontrolle“: Unternehmen, die KI erst planen, wollen sie häufiger auf eigenen Servern betreiben als die heutigen Nutzer[3]. Genau deshalb lohnt der nüchterne Blick, was eigene KI an Sicherheit bringt und was nicht.
Welche Risiken entfallen, welche bleiben, welche kommen neu?
Risikobilanz: Cloud-KI und eigene KI
Nach Wirkung filtern. Grundlage: BSI, DSK, OWASP und Hugging Face.
| Anbieter greift auf Eingaben zu oder trainiert damit | entfällt | Eingaben verlassen das eigene Netz nicht, sofern keine Zusatzdienste angebunden sind[4] |
|---|---|---|
| Übermittlung in Drittländer | entfällt | Betrieb in eigener Infrastruktur in der EU[5] |
| Abhängigkeit vom Betreiber | reduziert | Verfügbarkeit liegt bei dir, Abhängigkeit vom Modellhersteller bleibt[4] |
| Prompt Injection | bleibt | Modelle unterscheiden nicht zwischen Anweisung und Text, das ist standortunabhängig[4][6] |
| Erfundene oder falsche Ausgaben | bleibt | Eigenschaft der Modelle, bei OWASP als Fehlinformation (LLM09) geführt[6] |
| Manipulierte Modelldateien | neu | Pickle-Dateien können beim Laden Code ausführen[7] |
| Offen erreichbarer KI-Server | neu | Falsch konfigurierte Server ohne Zugangsschutz[8] |
| Fehlende Updates | neu | Patchen liegt jetzt bei dir, nicht beim Anbieter[1] |
Quelle: BSI [4], Datenschutzkonferenz (DSK) [5], OWASP GenAI Security Project [6], Hugging Face [7], Cisco Talos [8], BSI [1] · Stand 18.11.2026
Was ist Prompt Injection, und warum hilft lokal nicht dagegen?
Bei einer Prompt Injection bringt jemand ein Sprachmodell dazu, Anweisungen zu befolgen, die nicht vom Nutzer stammen. Besonders gefährlich ist die indirekte Variante: Die Anweisung steckt in einem Dokument, einer E-Mail oder einer Webseite, die die KI verarbeiten soll. Das BSI beschreibt die Ursache klar: Sprachmodelle unterscheiden nicht zwischen Anweisungen und sonstigen Texten[4]. In der OWASP-Liste der größten Risiken für Sprachmodell-Anwendungen steht Prompt Injection auf Platz eins[6].
Im September 2026 hat das BSI ein eigenes Papier zu dokumentbasierten KI-Chats veröffentlicht. In Red-Teaming-Untersuchungen mehrerer solcher Chats war die wiederkehrende Schwäche, dass Dokumentinhalte ungefiltert in die Anfrage an das Modell übernommen werden. Eine Gegenmaßnahme, die das Problem vollständig beseitigt, gibt es laut BSI nicht, und die Schutzmaßnahmen müssen überwiegend unabhängig vom verwendeten Modell umgesetzt werden[9].
Die fünf Basismaßnahmen des BSI gegen Indirect Prompt Injection
Schritt 1
Eingaben bereinigen
Dokumentinhalte vor der Übergabe an das Modell auf versteckte Anweisungen und verdächtige Elemente prüfen[9].
Schritt 2
Vertrauensbereiche trennen
Nutzeranweisungen und fremde Dokumentinhalte im Prompt klar voneinander trennen[9].
Schritt 3
System-Prompt härten
Die Grundanweisung so formulieren, dass Anweisungen aus Dokumenten nicht als Befehle gelten[9].
Schritt 4
Modell bewusst auswählen
Modellauswahl und Denkverfahren (Reasoning) als Teil der Abwehr berücksichtigen[9].
Schritt 5
Ausgangsfilter setzen
Verbindungen und Links zu fremden Zielen blockieren, damit keine Daten abfließen können[9].
Welche Risiken nennt die OWASP-Liste für KI-Anwendungen?
Das OWASP-Projekt, eine gemeinnützige Sicherheits-Community, führt die zehn wichtigsten Risiken für Anwendungen mit Sprachmodellen. Die Version 2025 gilt als Referenz[6]. Für Agenten, also KI, die selbst Werkzeuge bedient, gibt es seit Dezember 2025 eine eigene Liste[10].
LLM01 Prompt Injection
Manipulierte Eingaben bringen das Modell zu unerwünschtem Verhalten, direkt oder über verarbeitete Inhalte[6].
LLM02 Preisgabe sensibler Informationen
Das Modell gibt vertrauliche Daten aus Kontext, Dokumenten oder Training preis[6].
LLM03 Lieferkette
Risiken aus fremden Modellen, Datensätzen und Komponenten[6].
LLM04 Daten- und Modellvergiftung
Manipulierte Trainingsdaten oder Gewichte verändern das Verhalten[6].
LLM05 Unsichere Weiterverarbeitung von Ausgaben
Ausgaben werden ungeprüft in andere Systeme übernommen, etwa als Code oder HTML[6].
LLM06 Zu viele Befugnisse
Die KI darf mehr tun als nötig, etwa E-Mails senden oder Dateien löschen[6].
LLM07 bis LLM10
Preisgabe des System-Prompts, Schwächen in Vektordatenbanken, Fehlinformation und unbegrenzter Ressourcenverbrauch[6].
Was kommt mit eigener KI neu in deine Verantwortung?
Modelldateien als Lieferkette: Modelle werden über öffentliche Plattformen ausgetauscht. Das BSI warnt vor manipulierten Gewichten und eingeschleustem Code[4]. Hugging Face erklärt, dass beim Laden von Dateien im verbreiteten Pickle-Format beliebiger Code ausgeführt werden kann, und bezeichnet den eigenen Scanner als nicht hundertprozentig sicher[7]. Das Format Safetensors wurde entwickelt, um Gewichte sicher zu speichern[11].
Offene Server: Die verbreitete Laufzeitumgebung Ollama ist laut Dokumentation standardmäßig nur vom eigenen Rechner aus erreichbar[12]. Wird sie für das Netz freigegeben, braucht sie einen eigenen Zugangsschutz. Wie oft das schiefgeht, zeigt eine Untersuchung von Cisco Talos aus dem September 2025.
Screenshot aus der Quelle
Was die Ollama-Dokumentation zur Erreichbarkeit im Netz sagt
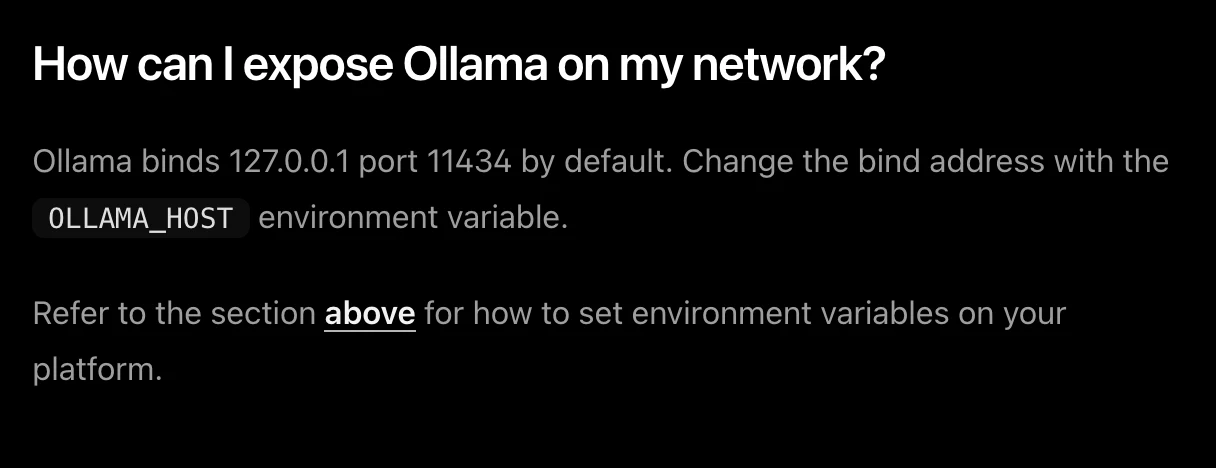
- 1Standard: Ollama lauscht nur auf 127.0.0.1, Port 11434, ist also nur vom eigenen Rechner aus erreichbar[12].
- 2Mit der Umgebungsvariable OLLAMA_HOST lässt sich die Adresse ändern. Genau dieser Schritt macht den Server im Netz erreichbar, ab dann braucht er einen eigenen Zugangsschutz[12].
1.139
per Suchmaschine Shodan gefundene Ollama-Server ohne Authentifizierung, davon 214 mit geladenen Modellen, 8,9 Prozent in Deutschland. Erfasst sind nur indexierte Server auf Standardports.
Eine Zahl, eine Quelle: Cisco Talos [8]
Updates und Vorfälle: Das BSI mahnt seit Jahren, bekannte Schwachstellen zeitnah zu schließen und öffentlich erreichbare Systeme zu minimieren[1]. Bei eigener KI liegt das bei dir. Laut der KI-Sicherheitsstudie 2026 haben nur 11 Prozent der Unternehmen spezielle Prozesse für KI-bezogene Sicherheitsvorfälle, 25 Prozent haben gar keine Regelungen[3].
Wie sichere ich eine eigene KI ab?
Absicherung einer eigenen KI
0 von 8
Dein Fortschritt bleibt nur in diesem Browser gespeichert.
Wie du eine lokale KI Schritt für Schritt aufbaust, steht im Ratgeber Lokale KI im Unternehmen einrichten. Wenn dein Unternehmen unter NIS2 fällt, gehört die KI in dein Risikomanagement, siehe NIS2 für KMU.
Häufige Fragen
Ist lokale KI sicherer als ChatGPT?+
In Bezug auf Daten beim Anbieter ja: Eingaben verlassen das eigene Netz nicht, und niemand trainiert damit. Gegen Prompt Injection, falsche Ausgaben und schlecht abgesicherte Server hilft der lokale Betrieb allein nicht.
Was ist Prompt Injection?+
Ein Angriff, bei dem ein Sprachmodell Anweisungen befolgt, die nicht vom Nutzer stammen, etwa versteckt in einem Dokument oder einer Webseite. OWASP führt Prompt Injection als größtes Risiko für Anwendungen mit Sprachmodellen.
Wie sichere ich einen Ollama-Server ab?+
Ollama ist laut Dokumentation standardmäßig nur lokal erreichbar. Wer ihn im Netz freigibt, braucht einen eigenen Zugangsschutz, etwa über einen vorgeschalteten Server mit Anmeldung, und sollte ihn nie ungeschützt ins Internet stellen.
Warum Safetensors statt Pickle?+
Beim Laden von Modelldateien im Pickle-Format kann beliebiger Code ausgeführt werden. Safetensors wurde entwickelt, um Modellgewichte sicher zu speichern, ohne dieses Risiko.
Fazit und nächster Schritt
Eigene KI ist ein echter Gewinn für Datenschutz und Kontrolle, aber kein Sicherheitsautomatismus. Die Risiken verschieben sich vom Anbieter zu dir: Modelle prüfen, Server abschotten, Updates einspielen und Dokumenten-Chats gegen Prompt Injection härten.
Dein nächster Schritt: Geh die Checkliste oben für deine bestehende oder geplante KI durch. Wenn du eine lokale KI sicher aufsetzen willst, findest du unter Lokale KI einrichten mein Angebot, für die Grundabsicherung deiner übrigen IT unter Basis-IT-Sicherheit.
Änderungen an diesem Artikel
- Freigegeben und veröffentlicht.
- Erstfassung. Lagebericht 2026 des BSI war am Stichtag noch nicht erschienen.
Quellen
- [1]Die Lage der IT-Sicherheit in Deutschland 2025 (Handout) · BSI · Stand 2025-11-11 · abgerufen 18.11.2026 · Behörde
Berichtszeitraum 01.07.2024 bis 30.06.2025, S. 3, 6, 7.
- [2]BSI-Jahreslagebericht: Cybersicherheitslage in Deutschland ist angespannt bis kritisch · BSI · Stand 2026-11-19 · abgerufen 19.11.2026 · Behörde
- [3]KI-Sicherheitsstudie 2026 · BSI und TÜV-Verband (Befragung durch forsa) · Stand 2026-10-07 · abgerufen 18.11.2026 · Studie
505 Unternehmen ab 20 Beschäftigten, telefonisch, 22.06. bis 31.07.2026. Betriebsort S. 29, Vorfallprozesse S. 47.
- [4]Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden, Version 2.0 (R1, R2, R3, R19, M15, M17, M19) · BSI · Stand 2025-01-17 · abgerufen 18.11.2026 · Behörde
- [5]Orientierungshilfe Künstliche Intelligenz und Datenschutz, Kap. 1.7 · Datenschutzkonferenz (DSK) · Stand 2024-05-06 · abgerufen 18.11.2026 · Behörde
- [6]OWASP Top 10 for LLM Applications, Version 2025 · OWASP GenAI Security Project · Stand 2025 · abgerufen 18.11.2026 · Dokumentation · sinngemäß übersetzt
- [7]Pickle Scanning · Hugging Face · Stand 2026 · abgerufen 18.11.2026 · Dokumentation · sinngemäß übersetzt
- [8]Detecting Exposed LLM Servers: A Shodan Case Study on Ollama · Cisco Talos · Stand 2025-09-01 · abgerufen 18.11.2026 · Studie · sinngemäß übersetzt
Sicherheitsforschung eines Herstellers. Nur von Shodan indexierte Hosts, bevorzugt Standardport.
- [9]Basisschutz gegen Indirect Prompt Injections in dokumentbasierten LLM-Chats, Version 1.0 · BSI · Stand 2026-09-14 · abgerufen 18.11.2026 · Behörde
- [10]OWASP Top 10 for Agentic Applications for 2026 · OWASP GenAI Security Project · Stand 2025-12-09 · abgerufen 18.11.2026 · Dokumentation · sinngemäß übersetzt
- [11]Safetensors · Hugging Face · Stand 2026 · abgerufen 18.11.2026 · Dokumentation · sinngemäß übersetzt
- [12]Ollama FAQ: How do I configure Ollama server? · Ollama · Stand 2026 · abgerufen 18.11.2026 · Dokumentation · sinngemäß übersetzt
