
Ratgeber · Sicherheit · · 10 Min. Lesezeit
Cyberangriffe im November 2026: Was passiert ist, was gesichert ist und was Fachleute erwarten
Das BSI stuft die Lage seit dem 19. November 2026 erstmals als „angespannt bis kritisch“ ein. Lücken werden im Schnitt nach 25 Tagen ausgenutzt, im zweiten Quartal 2026 schon nach 8 Tagen[1]. In den letzten zwei Wochen bestätigt sind unter anderem ein Angriff über die KI-Schnittstelle des Webhosters Mittwald[3], manipulierte Kühlanlagen in Supermärkten mehrerer Länder samt BSI-Warnung zu Danfoss-Steuerungen[6], Datendiebstahl bei einer Maersk-Tochter[5] und ein Erpressungsversuch gegen das Kreiskrankenhaus Greiz[7]. Unklar sind dagegen die Urheber der Kühlanlagen-Angriffe und viele Angaben auf Erpresser-Seiten. Der große Microsoft-365-Ausfall am 12. November war nach Microsofts Angaben kein Angriff[12][13].
Von Janni A. Yahya · Rechts- und Preisstand 19.11.2026
Inhalt · 9 Abschnitte
Wie ernst ist die Lage laut BSI?
Am 19. November 2026 hat das Bundesamt für Sicherheit in der Informationstechnik seinen Jahreslagebericht vorgestellt. Erstmals lautet die Einstufung „angespannt bis kritisch“, im Vorjahr hieß sie „angespannt“. Als Gründe nennt das BSI die geopolitische Lage und die rasante Entwicklung der KI[1]. Der Bericht deckt den Zeitraum vom 1. Juli 2025 bis 30. Juni 2026 ab[2].
Tage von der Veröffentlichung einer Lücke bis zur ersten bekannten Ausnutzung
Durchschnittliche Zeit bis zur ersten bekannten Ausnutzung einer Schwachstelle laut BSI. Je kürzer, desto weniger Zeit bleibt zum Patchen.
Daten als Tabelle
| Wert | Tage bis zur Ausnutzung (Tage) |
|---|---|
| Vorheriger Berichtszeitraum | 53 |
| Berichtszeitraum 2025/26 | 25 |
| 2. Quartal 2026 | 8 |
Quelle: Bundesamt für Sicherheit in der Informationstechnik [1] · Stand Lagebericht 2026, veröffentlicht am 19.11.2026
160
neue Sicherheitslücken in IT-Systemen wurden im Berichtszeitraum pro Tag bekannt, 35 Prozent mehr als im Vorjahr. Kleine und mittlere Unternehmen sowie Kommunen nennt das BSI als besonders verwundbare Ziele.
Eine Zahl, eine Quelle: Bundesamt für Sicherheit in der Informationstechnik [1]
Die Disruption, die insbesondere von hochperformanter KI ausgeht, hat neue Maßstäbe gesetzt.
Was ist in den letzten zwei Wochen passiert?
Der Zeitstrahl zeigt die wichtigsten Ereignisse vom 5. bis 19. November 2026, mit Fokus auf Deutschland und auf Fälle, die für kleine und mittlere Unternehmen lehrreich sind. Leak-Seiten von Erpressergruppen listen täglich weitere Namen, die hier nur aufgenommen sind, wenn das Opfer den Vorfall bestätigt hat.
Mittwald sperrt Zugänge nach Angriff über MCP-Server[3]
Kundenportal mStudio, SSH, Extensions und Bestellsystem werden eingeschränkt und bis 7. November schrittweise wieder freigegeben.
CISA meldet aktive Ausnutzung von vier Lücken[4]
Darunter OpenSSH und GPUStack, eine Software zum Betrieb von KI-Modellen.
Maersk bestätigt Datendiebstahl[5]
Betroffen ist ein Altsystem einer übernommenen Firma, die Erpressergruppe WhiteArmor fordert 5 Millionen US-Dollar.
Zweite Angriffswelle bei Mittwald, Microsoft 365 fällt aus[3]
Bei Mittwald sind SSH, mStudio und Kundencenter erneut nicht erreichbar. Unabhängig davon fällt Microsoft 365 knapp 24 Stunden aus, laut Microsoft wegen eines Softwarefehlers.
BSI meldet weitere Lücken in Danfoss-Kühlsteuerungen[6]
Steuerungen AK-SM800A bis mindestens Firmware 5.3.2 betroffen, das BSI rät, sie vom Internet zu trennen.
Kreiskrankenhaus Greiz: Notaufnahme geschlossen[7]
Hackerangriff am Morgen festgestellt, das Landratsamt spricht von einem Erpressungsversuch. Am Abend des 16. November nimmt die Notaufnahme schrittweise wieder Patienten auf.
Infoblox bestätigt Zugriff über einen Dienstleister[8]
Ein kompromittierter Dienstleister für Datenmigration hatte Zugang zu Firmendaten.
Kritische Java-Lücke „Java4Shell“ wird bekannt[9]
Fehler im Base64-Decoder von OpenJDK, betrifft die Java-Laufzeit selbst. Updates einzelner Anbieter erscheinen.
BSI-Lagebericht: angespannt bis kritisch[1]
Erstmals diese Einstufung, Zeit bis zur Ausnutzung im zweiten Quartal 2026: 8 Tage.
Was ist gesichert, was behauptet, was unklar?
Nach jedem großen Vorfall kursieren Zahlen und Täternamen, die sich später als falsch herausstellen. Wir trennen deshalb drei Stufen: bestätigt (vom Opfer oder einer Behörde), behauptet (von Angreifern oder einzelnen Medien, nicht bestätigt) und unklar (widersprüchliche Angaben). Die Tabelle lässt sich nach Stand filtern.
Faktencheck zu den Vorfällen
| Mittwald | Angriff erfolgte über den MCP-Server, Angreifer professionell und KI-unterstützt | bestätigt | Mittwald gegenüber heise |
|---|---|---|---|
| Mittwald | Gehostete Kundenwebsites waren nicht betroffen | bestätigt | Mittwald |
| Mittwald | Unternehmenswebsite wurde verunstaltet | unklar | Hinweisgeber, Mittwald bestreitet |
| Kühlanlagen | Fälle in einzelnen deutschen Supermärkten, Versorgung nicht gefährdet | bestätigt | BSI |
| Kühlanlagen | Prorussische Gruppe steckt dahinter | behauptet | Bekennervideo, nicht verifiziert |
| Kühlanlagen | Die neu gemeldeten Danfoss-Lücken wurden für die Angriffe genutzt | unklar | BSI: aktive Ausnutzung derzeit nicht bekannt |
| Maersk | Daten aus einem Altsystem einer übernommenen Firma gestohlen | bestätigt | Maersk |
| Maersk | 100 GB Daten, darunter Klartext-Passwörter | behauptet | Erpressergruppe WhiteArmor |
| Klinik Greiz | Erpressungsversuch, Notaufnahme zeitweise geschlossen | bestätigt | Landratsamt Greiz |
| Klinik Greiz | Patientendaten abgeflossen | unklar | Klinik äußert sich wegen Ermittlungen nicht |
| Infoblox | Zugriff über kompromittierten Dienstleister für Datenmigration | bestätigt | Infoblox |
| Infoblox | Sensible Kundendaten gestohlen | behauptet | Medien mit ungenannten Quellen |
| Microsoft 365 | Ausfall war ein Cyberangriff | unklar | Gerüchte; Microsoft nennt Softwarefehler, Last und Kapazität |
Quelle: heise online [3], Bundesamt für Sicherheit in der Informationstechnik [6], Bundesamt für Sicherheit in der Informationstechnik [10], 20 Minuten [11], BleepingComputer [5], KOMMUNAL [7], TechRadar [8], BleepingComputer [12], 20 Minuten [13] · Stand 19.11.2026
Was ist über die einzelnen Fälle bekannt?
Mittwald: Angriff über die KI-Schnittstelle. Der Webhoster aus Espelkamp betreibt einen MCP-Server, über den KI-Assistenten Hosting-Funktionen bedienen können. MCP steht für Model Context Protocol, einen verbreiteten Standard, mit dem KI-Agenten auf Werkzeuge zugreifen. Über genau diesen Weg kamen die Angreifer. Mittwald spricht von offensichtlich professionellen, KI-unterstützten Angreifern. Welche Lücke ausgenutzt wurde, ist noch nicht veröffentlicht, ein Bericht ist angekündigt[3]. Für jedes Unternehmen, das KI-Agenten an eigene Systeme anbindet, ist das der wichtigste Fall dieser Wochen. Mehr dazu im Ratgeber KI-Agenten fürs Büro.
Supermarkt-Kühlanlagen: Sabotage ohne Lösegeld. Seit Mitte Oktober wurden in mehreren europäischen Ländern Kühlregale aus der Ferne in den Abtau- oder Heizbetrieb geschaltet. In Frankreich waren laut Medienberichten rund 700 Filialen betroffen, Anfang November meldeten Belgien, Schweden, Estland und Irland Vorfälle[11]. Das BSI bestätigte Anfang November Fälle in Deutschland und betont, dass die Versorgung nicht gefährdet ist[10]. Am 13. November meldete es weitere Schwachstellen in Danfoss-Steuerungen und rät, betroffene Geräte nicht mit dem Internet zu verbinden und Fernwartung mindestens über ein VPN abzusichern[6]. Lösegeldforderungen sind nicht bekannt.
Maersk, Infoblox, Greiz: bestätigt, aber nicht vollständig. Maersk bestätigt, dass Angreifer ein Altsystem einer übernommenen Firma angegriffen und Daten abgezogen haben, der Vorfall sei auf ein lokales System begrenzt[5]. Infoblox bestätigt einen Zugriff über einen Dienstleister für Datenmigration[8]. Am Kreiskrankenhaus Greiz-Ronneburg fiel am Abend des 14. November ein System aus, am Morgen des 15. wurde der Angriff festgestellt, das Landratsamt spricht von einem Erpressungsversuch, LKA und Staatsanwaltschaft ermitteln[7]. Zwei der drei Fälle haben eine gemeinsame Lehre: Der Weg führte über Systeme, die nicht zum Kern gehörten, ein übernommenes Altsystem und einen Dienstleister.
Neue Lücken mit Handlungsbedarf. Die US-Behörde CISA hat am 9. November aktive Angriffe auf vier Schwachstellen gemeldet, darunter OpenSSH, das auf fast jedem Linux-Server läuft, und GPUStack, eine Plattform zum Betrieb von KI-Modellen[4]. Am 17. November wurde „Java4Shell“ bekannt, ein Speicherfehler im Base64-Decoder von OpenJDK. Weil er in der Java-Laufzeit selbst steckt, kann jede Java-Anwendung betroffen sein. Ob die Lücke bereits ausgenutzt wird und welche Updates sie vollständig schließen, war am 17. November noch nicht einheitlich geklärt[9].
Screenshot aus der Quelle
Die Meldung der US-Behörde CISA vom 9. November 2026
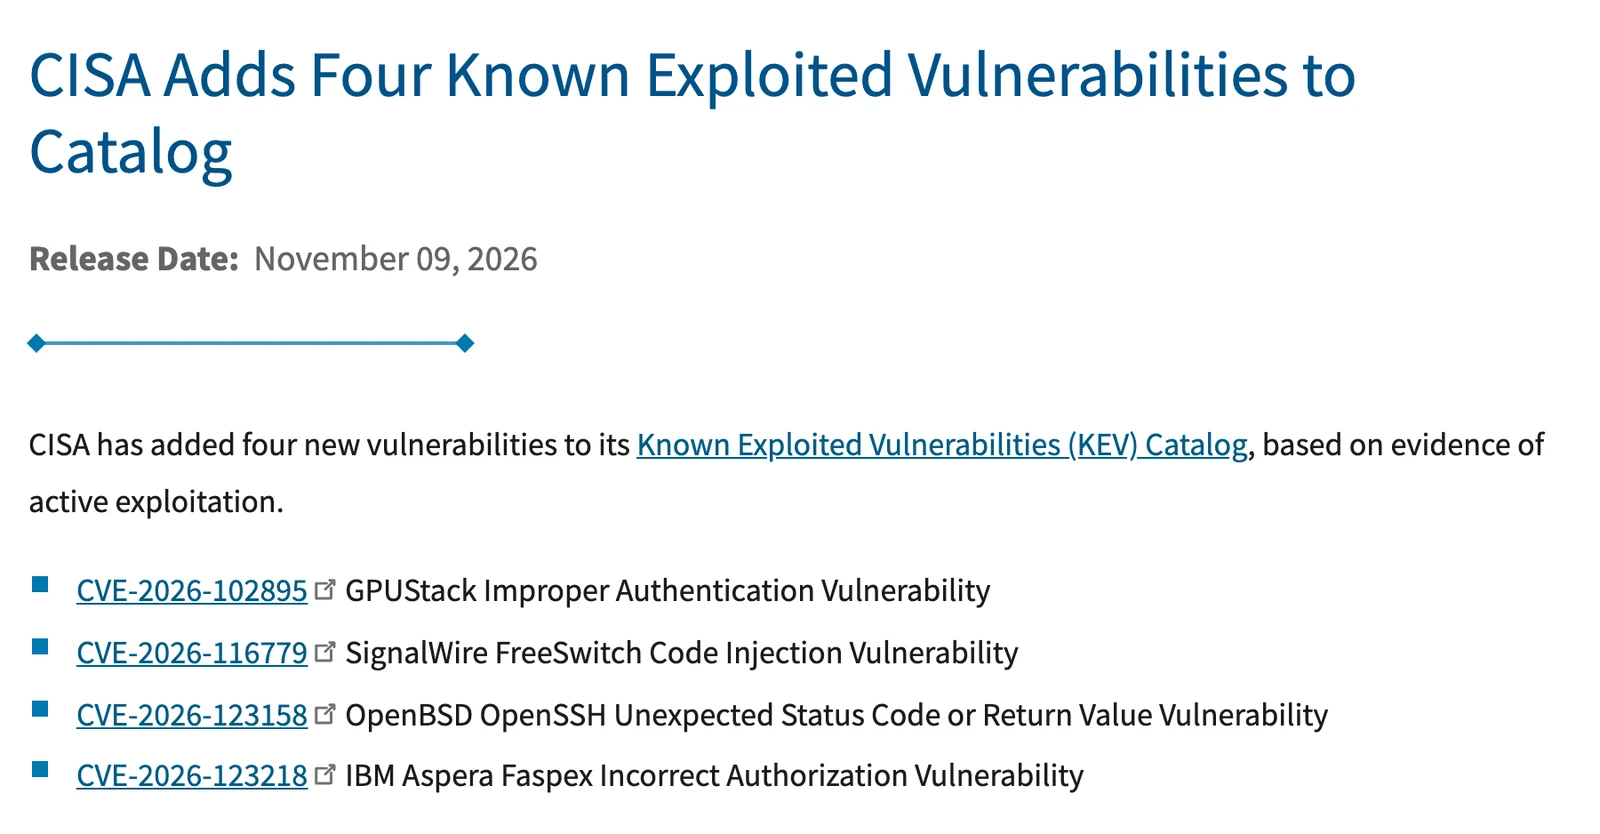
- 1Veröffentlicht am 9. November 2026. Aufnahme in den Katalog heißt: Es gibt Belege für aktive Angriffe[4].
- 2GPUStack ist eine Plattform, um KI-Modelle auf eigenen Grafikkarten bereitzustellen. Auch eigene KI-Infrastruktur wird angegriffen[4].
- 3OpenSSH ist der Standard für Fernzugriff auf Linux-Server. Wer Server aus dem Internet erreichbar hat, sollte hier zuerst aktualisieren[4].
Worüber spekulieren Fachleute, und was erwarten sie?
Wer steckt hinter den Kühlanlagen-Angriffen? Eine prorussische Gruppe hat ein Bekennervideo veröffentlicht, Medien berichten zudem über andere Zuschreibungen. Belegt ist keine davon, die Behörden ermitteln, Täter und Motiv sind offen[11]. Auffällig ist, dass weder Lösegeld gefordert noch Daten gestohlen wurden, was eher auf Sabotage oder Machtdemonstration als auf Geldinteresse deutet. Das ist eine Deutung, kein Befund.
War der Microsoft-Ausfall ein Angriff? In derselben Woche fielen auch bei anderen großen Diensten Systeme aus, was Spekulationen über einen koordinierten Angriff befeuert hat. Microsoft führt den eigenen Ausfall auf einen Softwarefehler aus einem Update vom Juli, erhöhte Last und reduzierte Kapazität zurück und schließt laut Medienberichten einen Angriff aus[12][13]. Für einen Zusammenhang mit den anderen Ausfällen gibt es bisher keinen Beleg.
Prognosen für 2027. Mehrere Sicherheitsfirmen haben in diesen Tagen ihre Ausblicke veröffentlicht. Sie verkaufen Schutzprodukte, das sollte man beim Lesen mitdenken. Trotzdem gibt es Übereinstimmungen:
Was Sicherheitsfirmen für 2027 erwarten
Herstellerprognosen, keine gesicherten Fakten. Die Spalte „Bezug zu heute“ zeigt, ob es in den letzten Wochen schon einen passenden Fall gab.
| KI-Agenten werden fester Bestandteil von Angriffen, von der Erkundung bis zur Ausnutzung | ZeroFox, Symantec | Mittwald spricht von KI-unterstützten Angreifern |
|---|---|---|
| Unternehmens-Agenten und ihre Zugangsdaten werden zum Ziel | ZeroFox, SpyCloud | Angriff über den MCP-Server bei Mittwald |
| Zu weit berechtigte KI-Agenten werden ein Hauptangriffsweg | BeyondTrust | Noch kein bestätigter Fall in Deutschland |
| Zeit von der Veröffentlichung bis zur Massenausnutzung schrumpft auf Stunden | ZeroFox | BSI: 8 Tage im zweiten Quartal 2026 |
| Angriffe über gestohlene Sitzungen, Tokens und Dienstleister statt über die Firewall | SpyCloud, ZeroFox | Infoblox: Zugriff über einen Dienstleister |
Quelle: ZeroFox [14], BeyondTrust [15], Hackread (Meldung zu SpyCloud) [16], Symantec (security.com) [17] · Stand Veröffentlicht November 2026
Was solltest du jetzt tun?
Aus den Fällen der letzten zwei Wochen lassen sich konkrete Aufgaben für kleine und mittlere Unternehmen ableiten. Hake ab, was erledigt ist, der Stand bleibt in deinem Browser gespeichert.
Sicherheits-Check nach den Vorfällen im November 2026
0 von 9
Dein Fortschritt bleibt nur in diesem Browser gespeichert.
Wie du für den nächsten großen Cloud-Ausfall vorsorgst, steht im Ratgeber Abhängig von US-Clouds. Ob dein Unternehmen unter die neuen NIS2-Pflichten fällt, prüfst du im Ratgeber NIS2 für KMU.
Häufige Fragen
Wie bewertet das BSI die Cybersicherheitslage 2026?+
Erstmals als „angespannt bis kritisch“, nach „angespannt“ im Vorjahr. Gründe sind laut BSI die geopolitische Lage und die schnelle Entwicklung der KI. Pro Tag wurden 160 neue Schwachstellen bekannt.
Was ist beim Webhoster Mittwald passiert?+
Angreifer sind über den MCP-Server des Hosters eingedrungen, eine Schnittstelle für KI-Assistenten. Mittwald hat Kundenportal und SSH-Zugänge am 5. und erneut am 12. November gesperrt. Gehostete Websites waren laut Mittwald nicht betroffen. Die genaue Lücke ist noch nicht veröffentlicht.
Wer steckt hinter den Angriffen auf Supermarkt-Kühlanlagen?+
Das ist nicht geklärt. Es gibt ein Bekennervideo einer prorussischen Gruppe und andere Zuschreibungen, aber keine Bestätigung durch Behörden. Die Ermittlungen laufen.
War der Microsoft-365-Ausfall am 12. November ein Hackerangriff?+
Nach Microsofts vorläufigem Bericht nicht. Ursache waren ein Softwarefehler aus einem Update vom Juli, mehr Last nach einer Umschaltung bei Teams und reduzierte Serverkapazität.
Was sollten kleine Unternehmen jetzt als Erstes tun?+
Java und OpenSSH aktualisieren, keine Steuerungen offen ins Internet stellen, Zugänge von Dienstleistern prüfen und ein getestetes Offline-Backup haben. Die Checkliste im Artikel fasst alle Punkte zusammen.
Fazit und nächster Schritt
Die letzten zwei Wochen zeigen drei Muster: Angreifer nutzen neue Wege wie KI-Schnittstellen, sie kommen über Nebeneingänge wie Altsysteme und Dienstleister, und sie sind schneller als je zuvor. Wer Meldungen nach bestätigt, behauptet und unklar sortiert, behält den Überblick und kann gezielt handeln.
Dein nächster Schritt: Arbeite die Checkliste ab, angefangen bei Java, OpenSSH und offenen Fernzugängen. Wenn du KI-Agenten oder eine eigene KI sicher anbinden willst, findest du unter AI Management und Lokale KI einrichten, wie ich unterstütze.
Änderungen an diesem Artikel
- Freigegeben und veröffentlicht.
- Erstfassung, Stand 19.11.2026, 18 Uhr. Die Lage ändert sich schnell, Updates werden hier vermerkt.
Quellen
- [1]BSI-Jahreslagebericht: Cybersicherheitslage in Deutschland ist angespannt bis kritisch · Bundesamt für Sicherheit in der Informationstechnik · Stand 2026-11-19 · abgerufen 19.11.2026 · Behörde
- [2]Die Lage der IT-Sicherheit in Deutschland 2026 · Bundesamt für Sicherheit in der Informationstechnik · Stand 2026-11-19 · abgerufen 19.11.2026 · Behörde
Berichtszeitraum 01.07.2025 bis 30.06.2026.
- [3]Angriff über MCP-Server: Webhoster Mittwald im Krisenmodus · heise online · Stand 2026-11-12 · abgerufen 19.11.2026 · Presse
- [4]CISA Adds Four Known Exploited Vulnerabilities to Catalog · Cybersecurity and Infrastructure Security Agency (CISA) · Stand 2026-11-09 · abgerufen 19.11.2026 · Behörde · sinngemäß übersetzt
- [5]Maersk confirms data breach as WhiteArmor ransomware demands $5 million · BleepingComputer · Stand 2026-11-11 · abgerufen 19.11.2026 · Presse · sinngemäß übersetzt
- [6]Angriffe auf Kühlgeräte: Weitere Schwachstellen in Danfoss Controller AK-SM800A · Bundesamt für Sicherheit in der Informationstechnik · Stand 2026-11-13 · abgerufen 19.11.2026 · Behörde
- [7]Hackerangriff auf Krankenhaus Greiz · KOMMUNAL · Stand 2026-11-17 · abgerufen 19.11.2026 · Presse
- [8]Infoblox confirms company and customer data exposed in SharePoint breach · TechRadar · Stand 2026-11-17 · abgerufen 19.11.2026 · Presse · sinngemäß übersetzt
Infoblox bestätigt den Zugriff über einen Dienstleister. Angaben zu gestohlenen Kundendaten stammen aus ungenannten Quellen.
- [9]How to Find, Mitigate, and Patch the Critical Java4Shell Flaw (CVE-2026-114938) Now · Qualys · Stand 2026-11-17 · abgerufen 19.11.2026 · Herstellerangabe · sinngemäß übersetzt
- [10]BSI-IT-Sicherheitsmitteilung: Danfoss AK-SM800A und Copeland XWEB EVO · Bundesamt für Sicherheit in der Informationstechnik · Stand 2026-11-17 · abgerufen 19.11.2026 · Behörde
Version 1.1. Verweist auf die BSI-Pressemitteilung vom 03.11.2026 zu manipulierten Kühlanlagen in Deutschland.
- [11]Seit Mitte Oktober: Mysteriöse Hacking-Welle trifft europäische Supermärkte · 20 Minuten · Stand 2026-11-02 · abgerufen 19.11.2026 · Presse
- [12]Microsoft says months-old bug caused global Microsoft 365 outage · BleepingComputer · Stand 2026-11-16 · abgerufen 19.11.2026 · Presse · sinngemäß übersetzt
- [13]Microsoft-Störung behoben: Outlook, Teams und Copilot laufen wieder · 20 Minuten · Stand 2026-11 · abgerufen 19.11.2026 · Presse
- [14]2027 Threat Forecast · ZeroFox · Stand 2026-11 · abgerufen 19.11.2026 · Herstellerangabe · sinngemäß übersetzt
- [15]BeyondTrust Reveals Cybersecurity Predictions for 2027 · BeyondTrust · Stand 2026-11 · abgerufen 19.11.2026 · Herstellerangabe · sinngemäß übersetzt
- [16]SpyCloud's 2027 Forecast: Attackers Will Exploit Trusted Access, From Hijacked Sessions to AI Agents · Hackread (Meldung zu SpyCloud) · Stand 2026-11 · abgerufen 19.11.2026 · Presse · sinngemäß übersetzt
- [17]Attackers Pick the Target, AI Does the Rest: Cyber Predictions for 2027 · Symantec (security.com) · Stand 2026-11 · abgerufen 19.11.2026 · Herstellerangabe · sinngemäß übersetzt
